Eenmalige phishing simulatie

Snel inzicht in hoe goed je medewerkers phishing herkennen, zonder je vast te leggen aan een langlopend traject. Na de simulatie krijg je een uitgebreide rapportage met inzichten en aanbevelingen.

Kies je aanpak

We gebruiken een bestaand scenario, gebaseerd op de meest voorkomende phishingtechnieken, of stemmen de simulatie volledig af op je eigen organisatie.

Standaard simulatie

We gebruiken een van onze zorgvuldig samengestelde scenario’s, gebaseerd op de meest voorkomende phishingtechnieken. Zo zie je hoe je medewerkers omgaan met de phishingmails die ze in het echt het vaakst tegenkomen.

  • Snel inzetbaar: geen uitgebreide voorbereiding nodig.
  • Duidelijke resultaten: een helder overzicht van de reacties in je team.
  • Actueel: scenario’s gebaseerd op de meest recente phishingtrends.

Simulatie op maat

We passen de phishingmails en landingspagina’s volledig aan, zodat ze lijken te komen uit je eigen organisatie of van partijen waarmee je werkt. Dat maakt de aanval geloofwaardiger en geeft een nog scherper beeld van je weerbaarheid.

  • Volledig maatwerk: afgestemd op je bedrijfsomgeving.
  • Herkenbare aanvallen: scenario’s die passen bij je branche of interne processen.
  • Gedetailleerde analyse: een uitgebreid rapport met aanbevelingen.

Wil je daarna blijven oefenen? Met een doorlopende simulatie krijgen medewerkers een jaar lang mails op hun eigen niveau.

Zo ziet het eruit

Uit de rapportage van de simulator, met voorbeelddata. Klik op een afbeelding voor het volledige formaat.

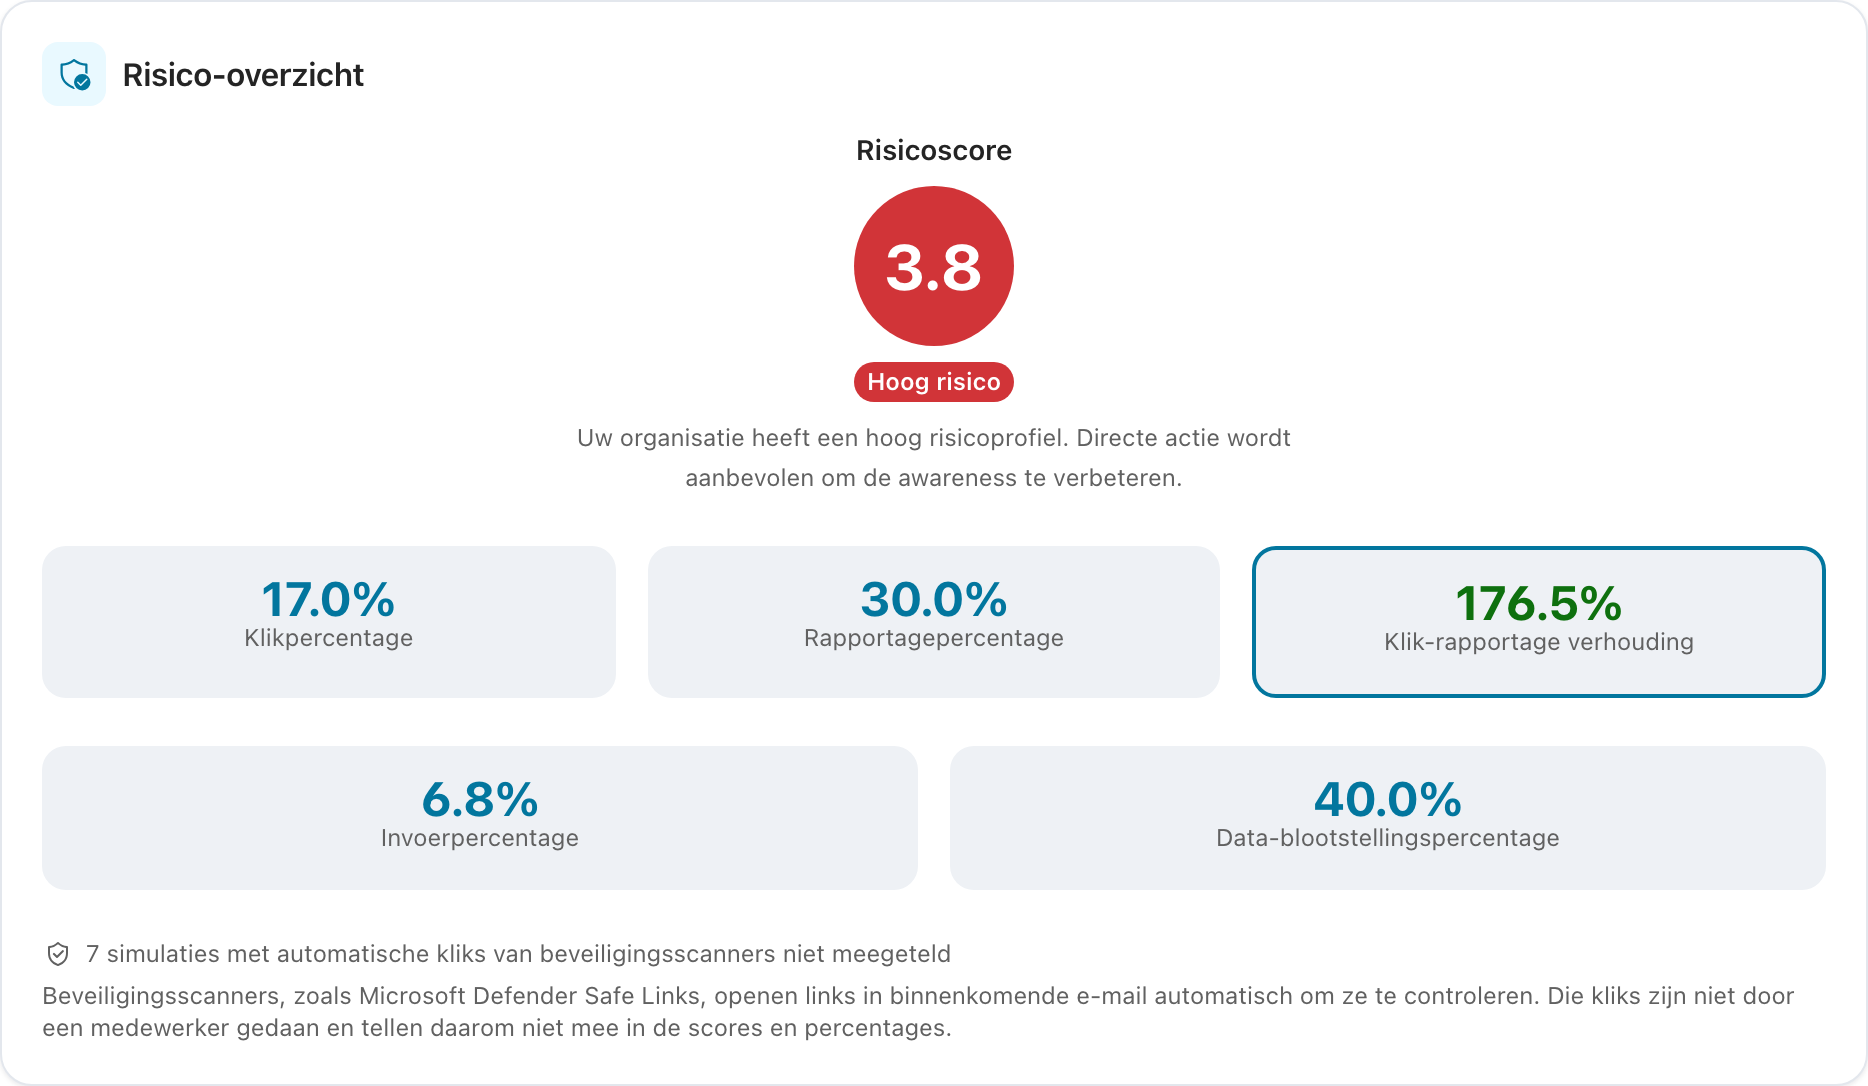
Risico-overzicht met risicoscore, klik-, rapportage- en invoerpercentage
Risicoscore van je organisatie. Kliks van mailscanners zoals Defender tellen niet mee.
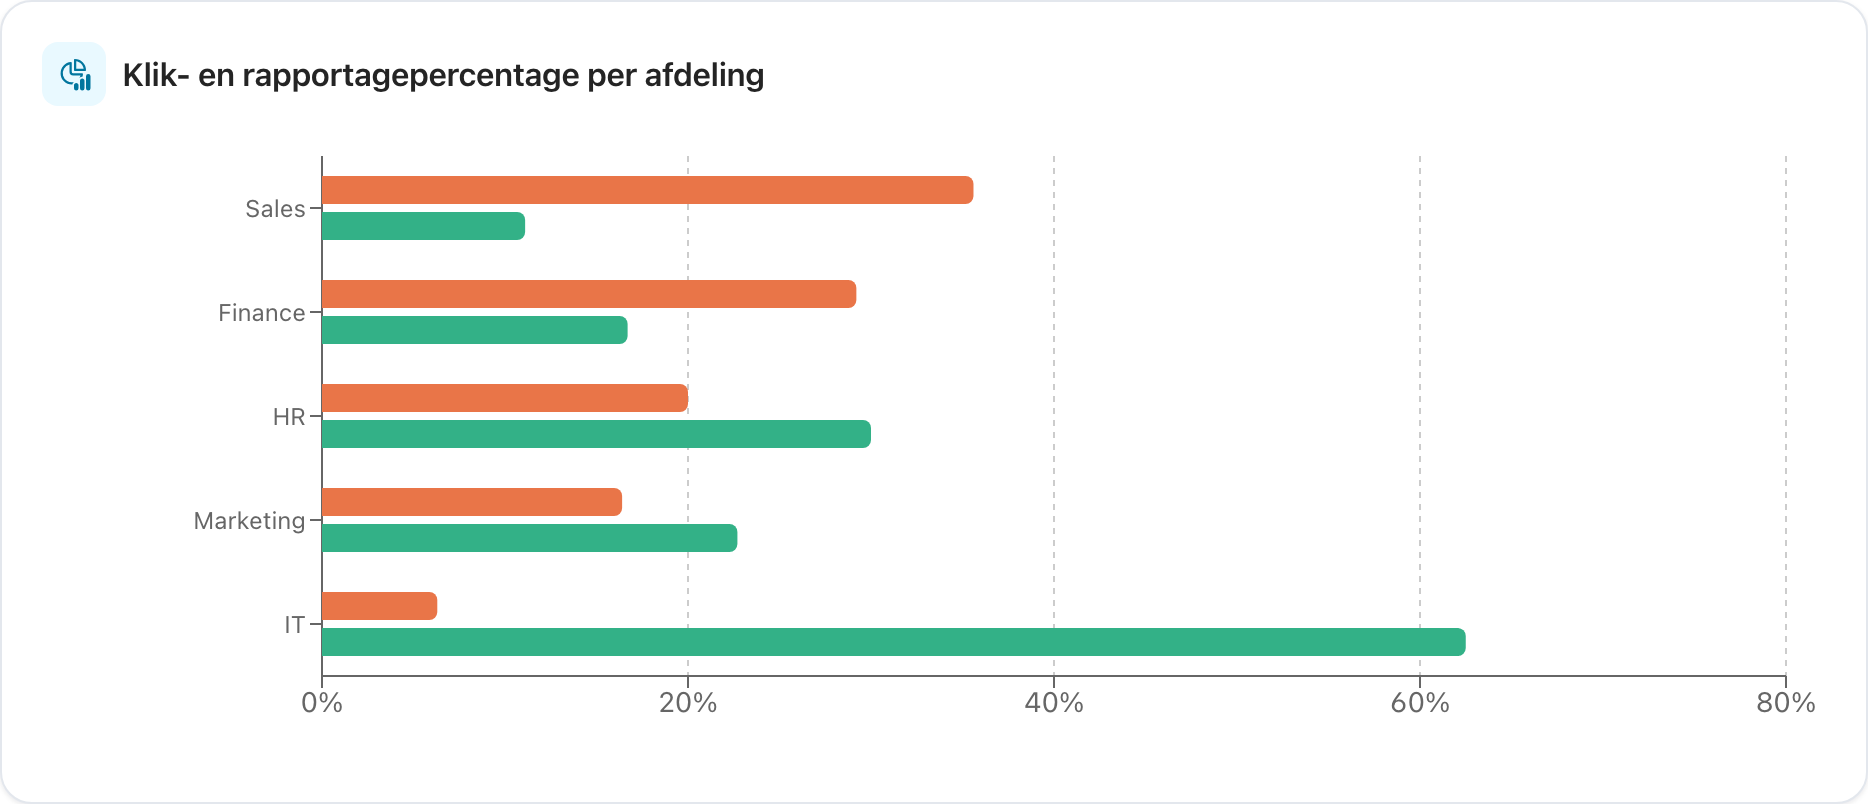
Staafdiagram met klik- en rapportagepercentage per afdeling
Klikken en melden per afdeling
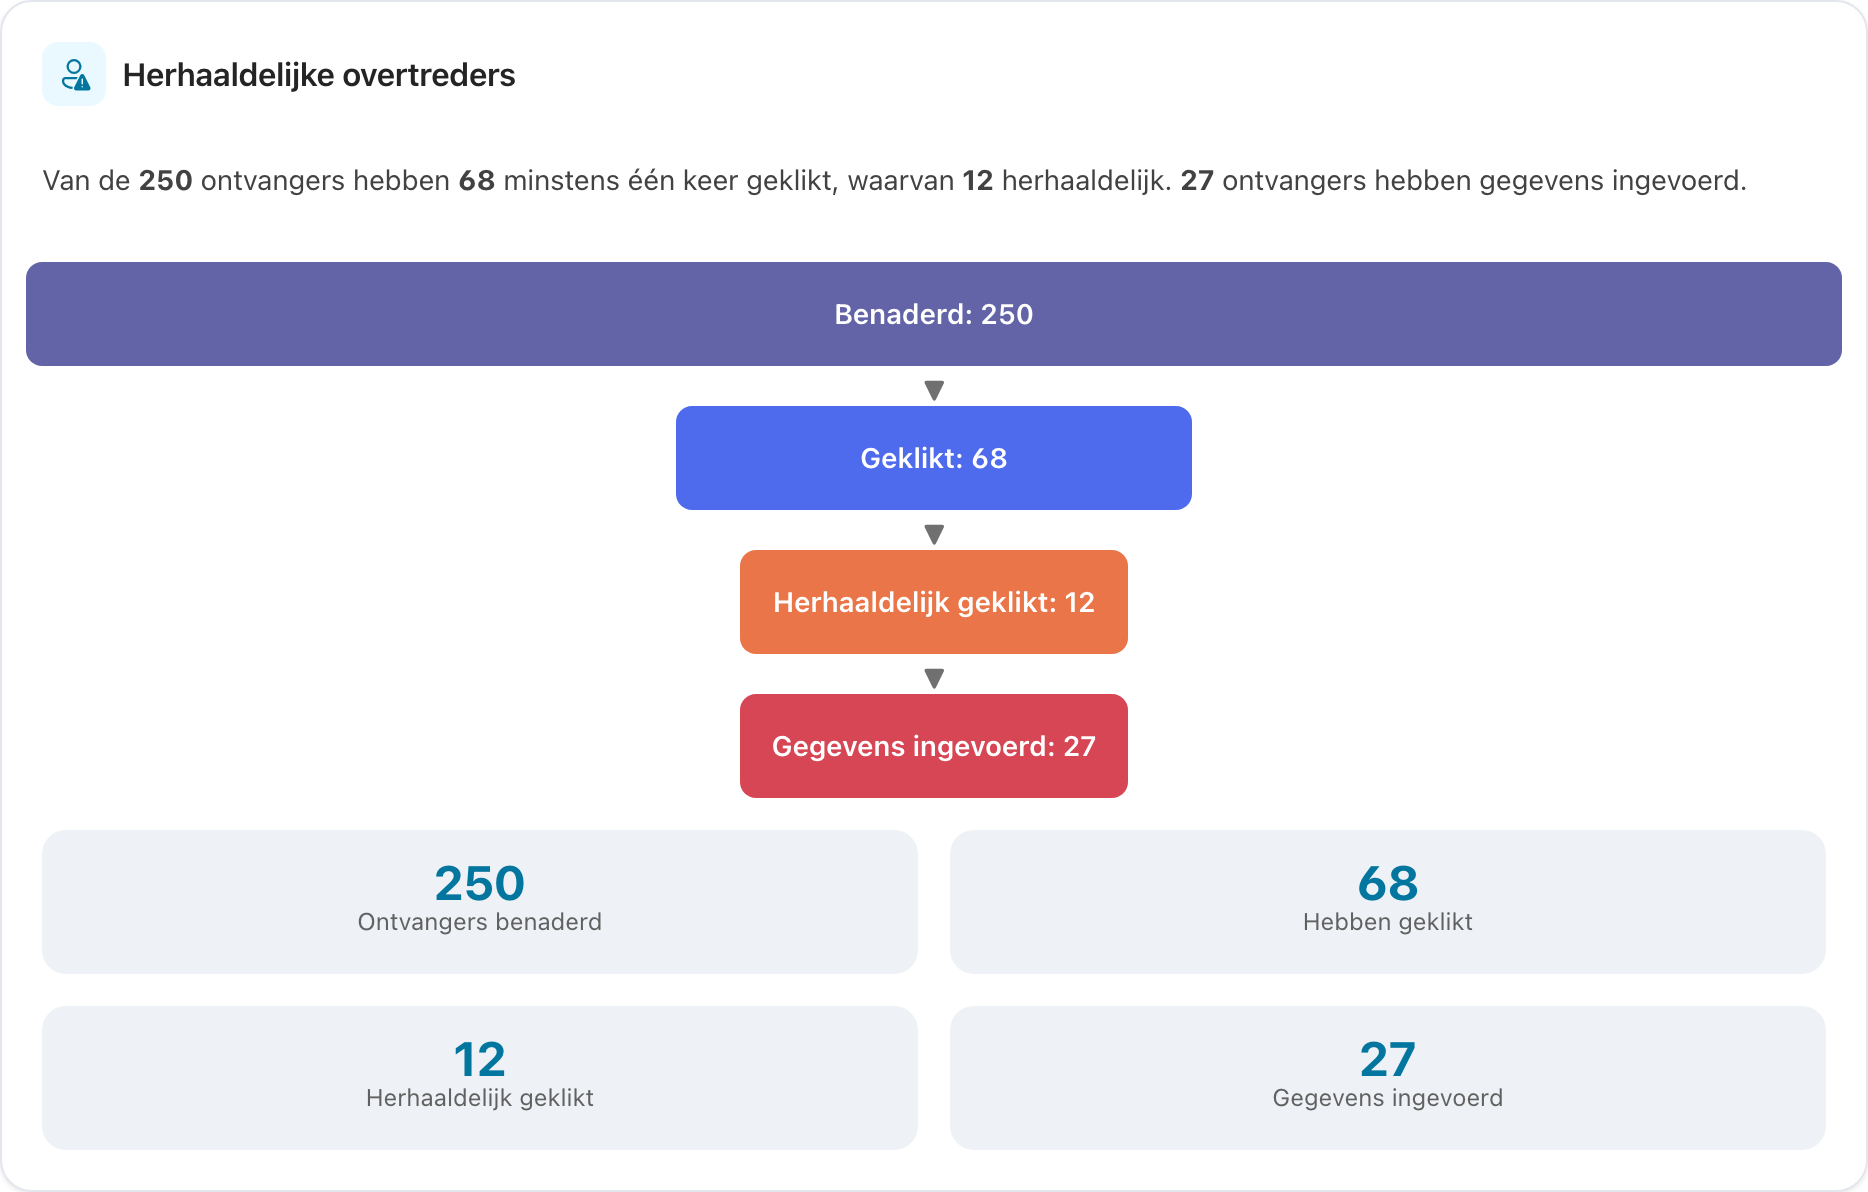
Overzicht van hoeveel medewerkers één keer of herhaaldelijk klikten of gegevens invulden
Wie herhaaldelijk klikt, zie je meteen
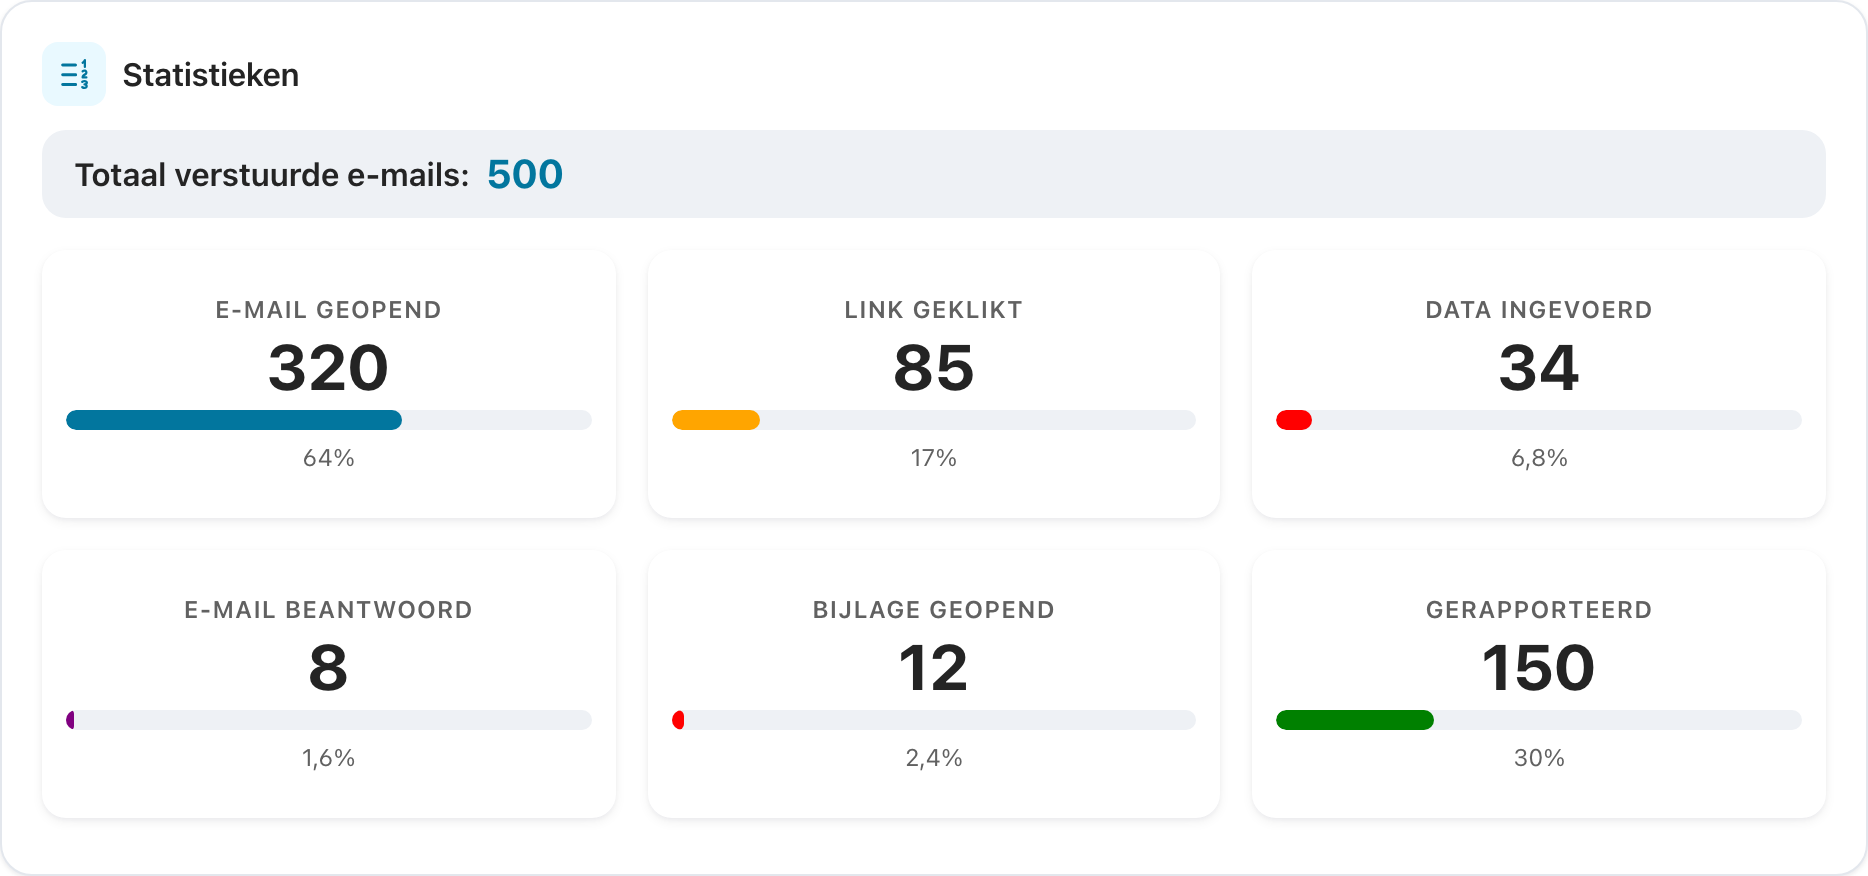
Aantallen geopende mails, geklikte links, ingevoerde gegevens en meldingen
Alle resultaten van de periode
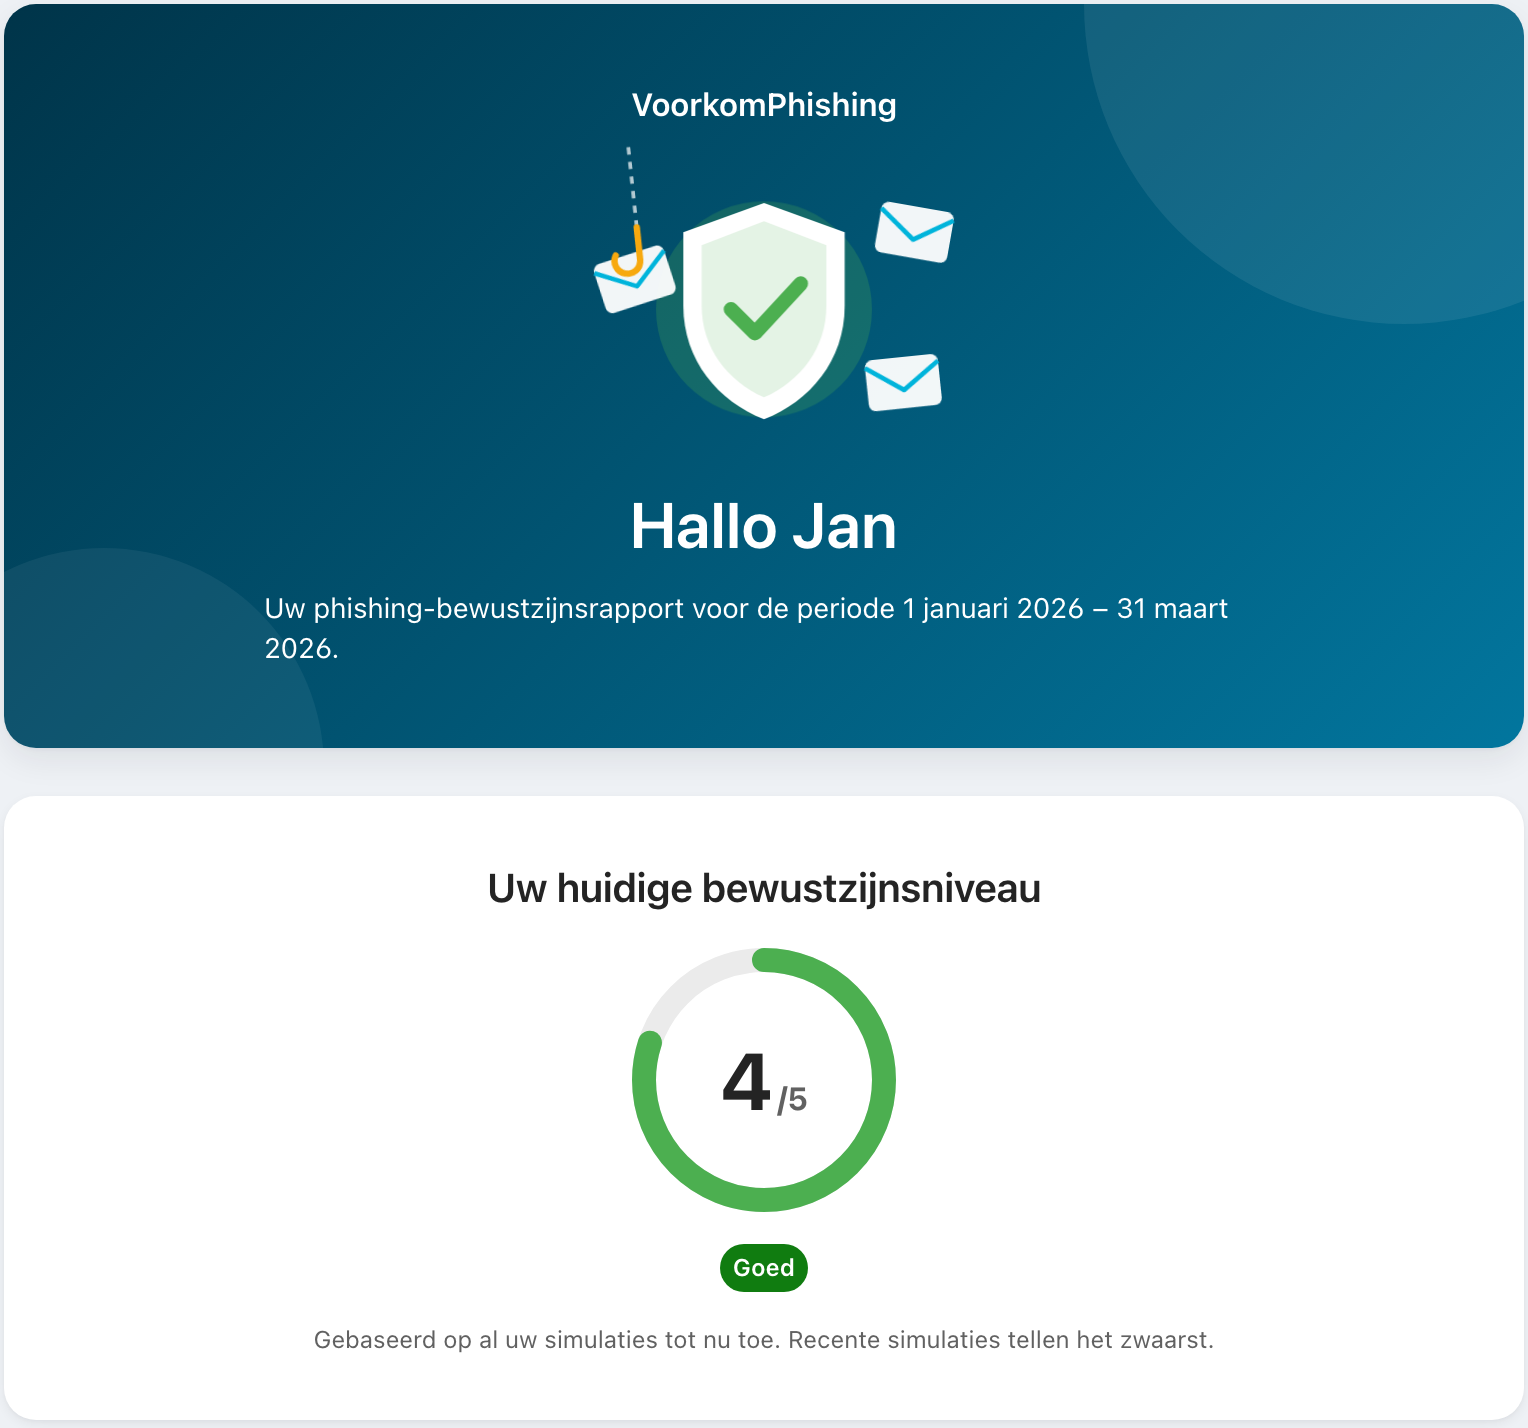
Persoonlijk rapport voor een medewerker met bewustzijnsniveau 4 van 5
Elke medewerker krijgt een persoonlijk rapport

Plannen en prijzen voor eenmalige simulatie

Kenmerk Basisplan € 595,- per simulatie Voor bedrijven die snel inzicht willen in hun phishingbewustzijn. Meest gekozen Plusplan € 795,- per simulatie Voor bedrijven die meer maatwerk en verdieping willen. Premiumplan € 995,- per simulatie Voor organisaties die het meest complete pakket willen.
Landingspagina Standaard Op maat Op maat
E-mailtemplate Standaard Op maat Op maat
Domeinnaam Standaard Op maat Op maat
Uitgebreide rapportage
Gedetailleerde evaluaties en aanbevelingen
Extra willekeurige simulatie na de nulmeting
  • Basisplan € 595,- per simulatie Voor bedrijven die snel inzicht willen in hun phishingbewustzijn.
    • Landingspagina: standaard
    • E-mailtemplate: standaard
    • Domeinnaam: standaard
    • Uitgebreide rapportage
    • Gedetailleerde evaluaties en aanbevelingen
  • Meest gekozen Plusplan € 795,- per simulatie Voor bedrijven die meer maatwerk en verdieping willen.
    • Landingspagina: op maat
    • E-mailtemplate: op maat
    • Domeinnaam: op maat
    • Uitgebreide rapportage
    • Gedetailleerde evaluaties en aanbevelingen
  • Premiumplan € 995,- per simulatie Voor organisaties die het meest complete pakket willen.
    • Landingspagina: op maat
    • E-mailtemplate: op maat
    • Domeinnaam: op maat
    • Uitgebreide rapportage
    • Gedetailleerde evaluaties en aanbevelingen
    • Extra willekeurige simulatie na de nulmeting

Prijzen per simulatie. Vraag een offerte op maat aan voor grotere organisaties.

Veelgestelde vragen

Werkt het ook met Google Workspace of een andere mailomgeving?

Ja. De phishingmails worden als gewone e-mail verstuurd en komen in elke mailomgeving aan. Je medewerkers lees je dan in met een CSV-bestand. Voor Microsoft 365 is er meer mogelijk: medewerkers worden automatisch ingelezen via Microsoft Entra, en met Active Delivery komen de mails rechtstreeks in de inbox, zonder whitelisting.

Bewaren jullie de wachtwoorden die medewerkers invullen?

Nee. We registreren alleen dát iemand gegevens heeft ingevuld. Wat er wordt ingetypt, lezen en bewaren we niet.

Tellen kliks van beveiligingsscanners mee?

Nee. Mailscanners zoals Microsoft Defender Safe Links, Mimecast en Proofpoint openen links automatisch om ze te controleren. Die kliks herkennen we en tellen niet mee in de scores en percentages.

Wat ziet een medewerker die op de link klikt?

Een uitlegpagina die de mail opnieuw laat zien, met de signalen gemarkeerd: de afzender, de haast, de aanhef, de link. Desgewenst volgt een korte quiz van vier vragen. Zo wordt een klik een leermoment in plaats van een afrekening.

Welke gegevens van medewerkers hebben jullie nodig?

Naam en e-mailadres. Voeg je ook de afdeling toe, dan krijg je de resultaten per afdeling. Lees meer in ons privacybeleid.

In welke taal zijn de mails?

In het Nederlands, net als de uitlegpagina, de quiz en de rapportages.
Een nulmeting voor je organisatie?

In een vrijblijvend (online) gesprek van 30 minuten bespreken we waar jouw risico’s zitten en welke aanpak past. Zonder verkooppraatje.