Phishing training voor NIS2 en de Cyberbeveiligingswet

NIS2 vraagt organisaties om hun mensen te trainen in cyberhygiëne. Met een phishing simulatie maak je die training meetbaar en laat je zien dat ze werkt: aan je bestuur, je auditor en de toezichthouder.

Wat de regels vragen

Geen van deze kaders schrijft letterlijk een phishing simulatie voor. Wel vragen ze allemaal om training én om aan te tonen dat je maatregelen werken. Een simulatie meet precies dat.

NIS2 en de Cyberbeveiligingswet

Bestuurders moeten zelf een cybersecuritytraining volgen, en organisaties worden aangemoedigd hun medewerkers regelmatig vergelijkbare training te geven (artikel 20). Basisregels voor cyberhygiëne en cybersecuritytraining horen bij de verplichte maatregelen voor risicobeheer (artikel 21). In Nederland wordt NIS2 ingevoerd via de Cyberbeveiligingswet.

ISO 27001

Maatregel 6.3 uit de versie van 2022 vraagt om bewustwording, opleiding en training op het gebied van informatiebeveiliging, voor iedereen in de organisatie. Een auditor wil zien dat dit gebeurt en dat het effect heeft.

AVG

Artikel 32 verplicht passende technische én organisatorische maatregelen om persoonsgegevens te beveiligen. Medewerkers die phishing herkennen zijn een van de belangrijkste organisatorische maatregelen.

Of jouw organisatie onder NIS2 valt, hangt af van je sector en omvang. Kijk voor de actuele stand van de Cyberbeveiligingswet op de website van het Nationaal Cyber Security Centrum.
Wat je kunt laten zien

Een training geven is één ding. Aantonen dat medewerkers phishing beter herkennen is wat een auditor wil zien.

  • Rapportages per periode

    Automatisch per mail, bijvoorbeeld maandelijks of per kwartaal, en te downloaden als pdf.

  • Resultaten per afdeling

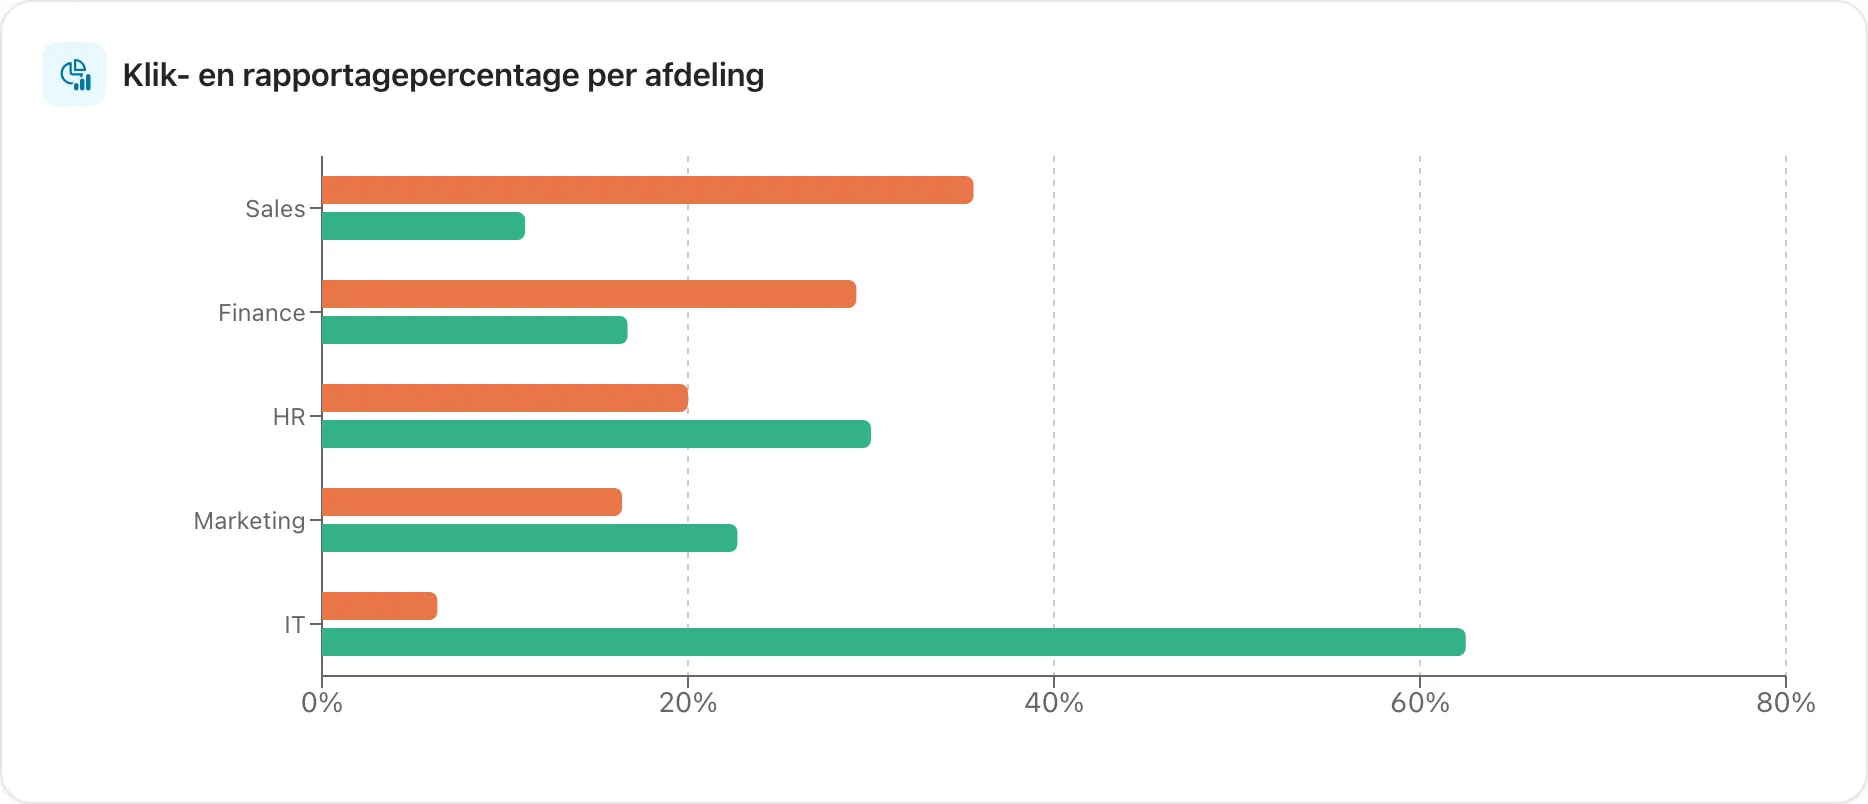
    Klik- en meldpercentage per afdeling, zodat je ziet waar extra aandacht nodig is.

  • Persoonlijk rapport per medewerker

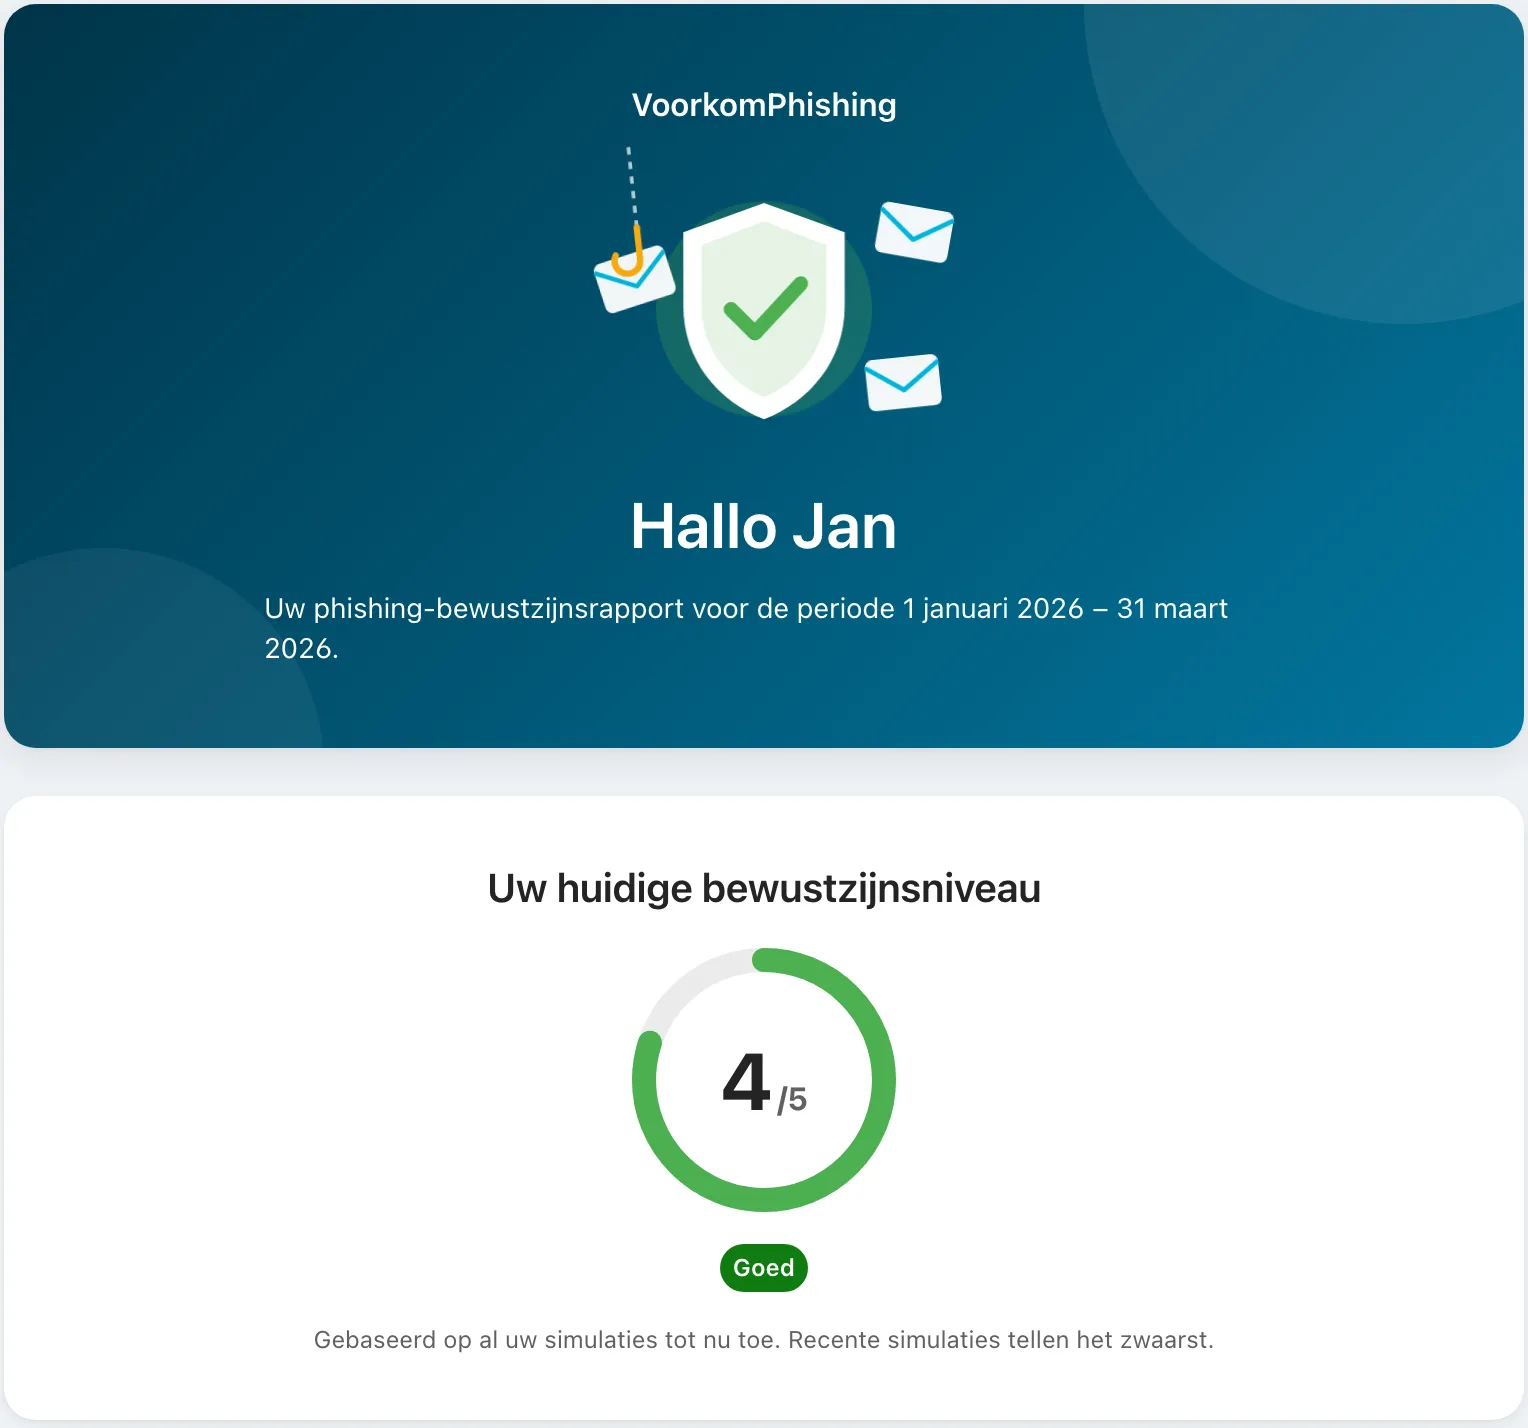
    Iedere medewerker ziet het eigen niveau van 1 tot 5 en hoe dat zich ontwikkelt.

  • Leermomenten en quizresultaten

    Wie klikt, krijgt uitleg en desgewenst een korte quiz. Je ziet hoeveel leermomenten er waren en hoe de quiz ging.

Staafdiagram met klik- en meldpercentage per afdeling
Klikken en melden per afdeling (voorbeelddata)
Persoonlijk rapport voor een medewerker met bewustzijnsniveau 4 van 5
Persoonlijk rapport van een medewerker (voorbeelddata)

Waarom een doorlopende simulatie

Een eenmalige test laat zien waar je nu staat. Voor NIS2 gaat het juist om regelmaat: een jaar lang mails op willekeurige momenten, afgestemd op het niveau van elke medewerker, met elke maand een rapportage. Zo bouw je het bewijs vanzelf op.

Klaar voor NIS2?

In een vrijblijvend gesprek van 30 minuten bekijken we wat je al doet en wat er nodig is om de training rond phishing aantoonbaar op orde te hebben.